ഫീസും പരിശോധനയും
Wallet history-യിൽ സമാനമായ വിലാസം കാണുന്നത് എന്തുകൊണ്ട്? Address poisoning എങ്ങനെ തിരിച്ചറിയാം
Transaction history-യിൽ നിങ്ങൾ ഉപയോഗിച്ച വിലാസത്തോട് ആദ്യത്തെയും അവസാനത്തെയും അക്ഷരങ്ങൾ ഒത്തുപോകുന്ന അപരിചിത വിലാസം വരുന്നത് എന്തുകൊണ്ടെന്നും, ആ dust transaction കൊണ്ട് എന്ത് സംഭവിക്കുമെന്നും, അയക്കുന്നതിന് മുമ്പ് എങ്ങനെ സുരക്ഷിതമായി വിലാസം എടുക്കാമെന്നും വിശദമായി.
History-യിൽ വന്ന ആ വിലാസം നിങ്ങൾ ഒരിക്കലും ഉപയോഗിച്ചിട്ടില്ല
നിങ്ങൾ ഒരു exchange-ലേക്ക് USDT അയച്ച് കുറച്ച് മണിക്കൂറുകൾക്ക് ശേഷം wallet history-യിൽ പരിചയമില്ലാത്ത ഒരു entry കാണുന്നു: തുക 0 അല്ലെങ്കിൽ 0.01 പോലെ വളരെ ചെറുത്, വിലാസത്തിന്റെ ആദ്യത്തെ നാലും അവസാനത്തെ നാലും അക്ഷരങ്ങൾ നിങ്ങൾ ശരിക്കും ഉപയോഗിച്ച വിലാസവുമായി ഒത്തുപോകുന്നു, മധ്യഭാഗം മാത്രം വ്യത്യസ്തം. ഇത് wallet-ന്റെ തകരാറോ exchange-ന്റെ പിഴവോ അല്ല. ഇതിന് address poisoning എന്നാണ് പേര്, ഇത് ഒരു തട്ടിപ്പ് രീതിയാണ്.
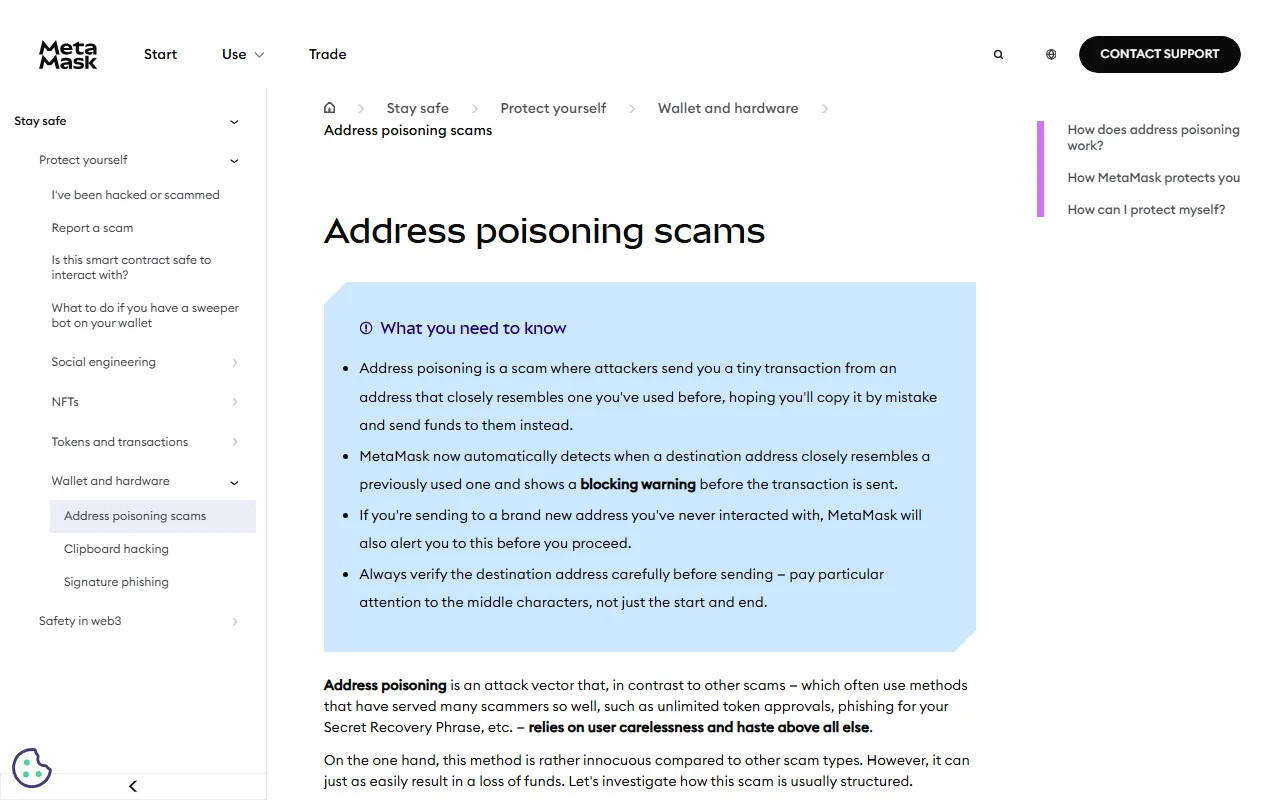
ചിത്രം: MetaMask Help Center – Address poisoning scams, 2026-09-22-ന് വസ്തുത പരിശോധനയ്ക്കായി എടുത്തത്.
ആക്രമണം എങ്ങനെ പ്രവർത്തിക്കുന്നു
MetaMask-ന്റെ ഔദ്യോഗിക വിശദീകരണം അനുസരിച്ച് ഘട്ടങ്ങൾ ഇങ്ങനെയാണ്:
- നിങ്ങൾ ഒരു യഥാർത്ഥ ഇടപാട് നടത്തുന്നു — ഉദാഹരണത്തിന് wallet-ൽ നിന്ന് exchange deposit വിലാസത്തിലേക്ക് USDT അയക്കുന്നു. ഇത് പൊതുവായ ബ്ലോക്ക്ചെയിൻ ഡാറ്റയാണ്, ആർക്കും കാണാം.
- ടോക്കൺ ട്രാൻസ്ഫറുകൾ നിരീക്ഷിക്കുന്ന ആക്രമണകാരി നിങ്ങളുടെ ഇടപാട് ശ്രദ്ധിക്കുന്നു.
- vanity address generator ഉപയോഗിച്ച് അയാൾ നിങ്ങളുടെ വിലാസത്തോടോ നിങ്ങൾ പണം അയച്ച വിലാസത്തോടോ വളരെ സാമ്യമുള്ള ഒരു പുതിയ വിലാസം ഉണ്ടാക്കുന്നു.
- ആ വ്യാജ വിലാസത്തിൽ നിന്ന് നിങ്ങൾക്ക് നിസ്സാര മൂല്യമുള്ള — പലപ്പോഴും പൂജ്യം തുകയുള്ള — ഒരു ടോക്കൺ ട്രാൻസ്ഫർ അയക്കുന്നു. ഇപ്പോൾ ആ വിലാസം നിങ്ങളുടെ history-യിൽ ഇരിക്കുന്നു.
- അടുത്ത തവണ ധൃതിയിൽ history-യിൽ നിന്ന് വിലാസം copy ചെയ്യുമ്പോൾ നിങ്ങൾ ആക്രമണകാരിയുടെ വിലാസം എടുക്കാൻ സാധ്യതയുണ്ട്.
ഇവിടെ ശ്രദ്ധിക്കേണ്ട കാര്യം: ഈ ആക്രമണത്തിന് ഒരു സാങ്കേതിക ദുർബലതയും ആവശ്യമില്ല. അത് പൂർണ്ണമായും ഉപയോക്താവിന്റെ ധൃതിയെയും ആദ്യ-അവസാന അക്ഷരങ്ങൾ മാത്രം നോക്കുന്ന ശീലത്തെയും ആശ്രയിച്ചാണ് നിൽക്കുന്നത്.
ആ dust transaction തന്നെ പണം എടുക്കുമോ?
ഇല്ല. നിങ്ങളുടെ അനുമതിയില്ലാതെ ആർക്കും നിങ്ങളുടെ വിലാസത്തിലേക്ക് ടോക്കൺ അയക്കുന്നത് തടയാൻ കഴിയില്ല, ആ ട്രാൻസ്ഫർ ലഭിക്കുന്നത് കൊണ്ട് മാത്രം നിങ്ങളുടെ ബാക്കി ഫണ്ട് നീങ്ങുകയുമില്ല. അപകടം അടുത്ത ഘട്ടത്തിലാണ് — നിങ്ങൾ ആ entry-യിൽ നിന്ന് വിലാസം പകർത്തുമ്പോൾ.
അതുകൊണ്ട് ആ ചെറിയ ട്രാൻസ്ഫറിനോട് പ്രതികരിക്കേണ്ട ആവശ്യമില്ല. അറിയാത്ത ടോക്കൺ swap ചെയ്യാനോ, തിരികെ അയക്കാനോ, അതിനോടൊപ്പം വരുന്ന ലിങ്കിലോ വെബ്സൈറ്റിലോ wallet connect ചെയ്യാനോ ശ്രമിക്കരുത്. അപരിചിതമായ ടോക്കണുമായുള്ള ഏതൊരു ഇടപെടലും ഒരു approval signature ആവശ്യപ്പെടാം, അതാണ് യഥാർത്ഥ നഷ്ടം ഉണ്ടാകുന്ന വഴി. entry അവിടെ കിടക്കട്ടെ; വേണമെങ്കിൽ ആ ടോക്കൺ hide ചെയ്യുക.
വിലാസം എവിടെ നിന്ന് എടുക്കണം
സുരക്ഷിതമായ ഉറവിടം ഒന്നേയുള്ളൂ: സ്വീകരിക്കുന്ന wallet-ന്റെ receive സ്ക്രീൻ, അല്ലെങ്കിൽ exchange-ന്റെ deposit പേജ് ആ നിമിഷം തുറന്ന്, asset-ഉം network-ഉം തിരഞ്ഞെടുത്തതിന് ശേഷം കാണിക്കുന്ന വിലാസം. Transaction history, chat, സ്ക്രീൻഷോട്ട്, ഇമെയിൽ, search ഫലം — ഇവയൊന്നും വിലാസത്തിന്റെ ഉറവിടമല്ല.
Paste ചെയ്തതിന് ശേഷം ആദ്യത്തെയും അവസാനത്തെയും അക്ഷരങ്ങൾ മാത്രം നോക്കുന്നത് ഈ ആക്രമണത്തിനെതിരെ ഒട്ടും ഫലപ്രദമല്ല — ആക്രമണകാരി ആ ഭാഗങ്ങൾ മനഃപൂർവ്വം ഒത്തുപോകുന്ന രീതിയിലാണ് വിലാസം ഉണ്ടാക്കിയത്. മധ്യഭാഗത്തെ രണ്ടോ മൂന്നോ ഖണ്ഡങ്ങൾ കൂടി താരതമ്യം ചെയ്യുക. Clipboard replacement ഒഴിവാക്കി വിലാസം പരിശോധിക്കുന്ന ഘട്ടം ഘട്ടമായുള്ള രീതി ഇതേ പരിശോധനയ്ക്ക് ഉപയോഗിക്കാം.
പതിവായി ഉപയോഗിക്കുന്ന വിലാസങ്ങൾ wallet-ന്റെയോ exchange-ന്റെയോ address book-ൽ network ഉൾപ്പെടുന്ന വ്യക്തമായ label-ഓടെ സൂക്ഷിക്കുക. അപ്പോൾ ഓരോ തവണയും പുതുതായി copy ചെയ്യേണ്ടി വരില്ല.
Wallet കാണിക്കുന്ന മുന്നറിയിപ്പ്
MetaMask ഇപ്പോൾ അയക്കാൻ പോകുന്ന വിലാസം നിങ്ങളുടെ transaction history-യുമായി താരതമ്യം ചെയ്യുന്നു. ആദ്യത്തെ നാല് അക്ഷരങ്ങളും അവസാനത്തെ നാല് അക്ഷരങ്ങളും ഒത്തുപോകുകയും മധ്യഭാഗം വ്യത്യസ്തമാകുകയും ചെയ്താൽ ഇടപാട് അയക്കുന്നതിന് മുമ്പ് ഒരു blocking warning കാണിക്കും. മുമ്പ് ഒരിക്കലും ഇടപെടാത്ത പുതിയ വിലാസത്തിലേക്ക് അയക്കുമ്പോഴും ഒരു അറിയിപ്പ് വരും.
ഈ മുന്നറിയിപ്പ് വന്നാൽ അത് അവഗണിച്ച് മുന്നോട്ട് പോകരുത്. ഇടപാട് നിർത്തി, സ്വീകരിക്കുന്ന പേജ് വീണ്ടും തുറന്ന് വിലാസം പുതുതായി എടുക്കുക. എന്നാൽ എല്ലാ wallet-ലും ഈ സൗകര്യം ഇല്ല എന്നതും ഓർക്കുക — മുന്നറിയിപ്പ് വരാത്തത് വിലാസം ശരിയാണ് എന്നതിന് തെളിവല്ല. Hardware wallet ഉപയോഗിക്കുന്നെങ്കിൽ device-ന്റെ സ്ക്രീനിൽ കാണിക്കുന്ന വിലാസം കൂടി വായിക്കുക; കമ്പ്യൂട്ടറിലെ സ്ക്രീനിനെക്കാൾ വിശ്വസനീയമായ ഒരു രണ്ടാം പരിശോധനയാണ് അത്.
EVM നെറ്റ്വർക്കുകളിൽ ഒരു അധിക ശ്രദ്ധ
സമാനമായ വിലാസം കാണുമ്പോൾ പലരും ആശയക്കുഴപ്പത്തിലാകുന്ന മറ്റൊരു കാര്യമുണ്ട്: ഒരേ 0x വിലാസം പല EVM നെറ്റ്വർക്കുകളിലും ഉണ്ടാകാം. അത് സാധാരണമാണ്, തട്ടിപ്പല്ല — പക്ഷേ ആ വിലാസത്തിൽ ഏത് നെറ്റ്വർക്കിലാണ് ഫണ്ട് സ്വീകരിക്കാൻ കഴിയുക എന്നത് വേറെ ചോദ്യമാണ്. വ്യത്യസ്ത EVM നെറ്റ്വർക്കുകളിൽ ഒരേ 0x വിലാസം കാണുന്നതിന്റെ കാരണം പ്രത്യേകം വായിക്കുക. വിലാസം ശരിയാണെങ്കിലും നെറ്റ്വർക്ക് തെറ്റിയാൽ ഫണ്ട് തിരികെ കിട്ടുന്നത് എളുപ്പമല്ല.
അയക്കുന്നതിന് മുമ്പ് നിർത്തേണ്ട സാഹചര്യങ്ങൾ
- വിലാസം history-യിൽ നിന്നോ പഴയ സ്ക്രീൻഷോട്ടിൽ നിന്നോ ആണ് എടുത്തത്.
- Paste ചെയ്ത വിലാസത്തിന്റെ മധ്യഭാഗം നിങ്ങൾ ഇതുവരെ വായിച്ചിട്ടില്ല.
- Wallet ഒരു സാമ്യ മുന്നറിയിപ്പ് കാണിച്ചു.
- വിലാസം അയച്ചുതന്ന ആൾ "ധൃതിയുണ്ട്" എന്ന് സമ്മർദ്ദം ചെലുത്തുന്നു.
വലിയ തുകയാണെങ്കിൽ ആദ്യം ചെറിയ തുക അയച്ച് എത്തിയോ എന്ന് ഉറപ്പാക്കുന്നതാണ് സുരക്ഷിതം. വലിയ stablecoin transfer-ന് മുമ്പ് test transfer നടത്തുന്ന രീതി അതിന്റെ ഘട്ടങ്ങൾ വിശദീകരിക്കുന്നു. ഒരു കാര്യം എപ്പോഴും ഓർക്കുക: seed phrase, private key, OTP എന്നിവ ഒരു support-നും recovery service-നും ആവശ്യമില്ല.
ഔദ്യോഗിക സ്രോതസ്സ്
താഴെയുള്ള ഔദ്യോഗിക രേഖ 2026-09-22-ന് പരിശോധിച്ചതാണ്. Wallet-കളുടെ മുന്നറിയിപ്പ് സംവിധാനങ്ങൾ മാറാം; അയക്കുന്ന സമയത്ത് സ്ക്രീനിൽ കാണുന്നതാണ് അന്തിമം.