費用與轉帳檢查
錢包紀錄出現頭尾相同的陌生地址?認識地址投毒詐騙
轉帳後交易紀錄冒出一筆金額為 0 的陌生轉入,地址開頭與結尾竟和你用過的地址一模一樣。這是地址投毒,本文說明它如何運作、那筆 dust 交易本身會不會盜走資產,以及下次轉帳該從哪裡取得地址。
那個地址,你其實從來沒用過
把 USDT 轉到交易所幾個小時後,你打開錢包看紀錄,發現多了一筆沒印象的轉入:金額是 0 或 0.01 這種毫無意義的數字,而對方地址的前四碼和後四碼,跟你剛才真正用過的收款地址完全一樣,只有中間那一長串不同。
這不是錢包出錯,也不是交易所發錯帳。這種手法叫地址投毒(address poisoning),是一種針對「轉帳習慣」而不是針對技術漏洞的詐騙。
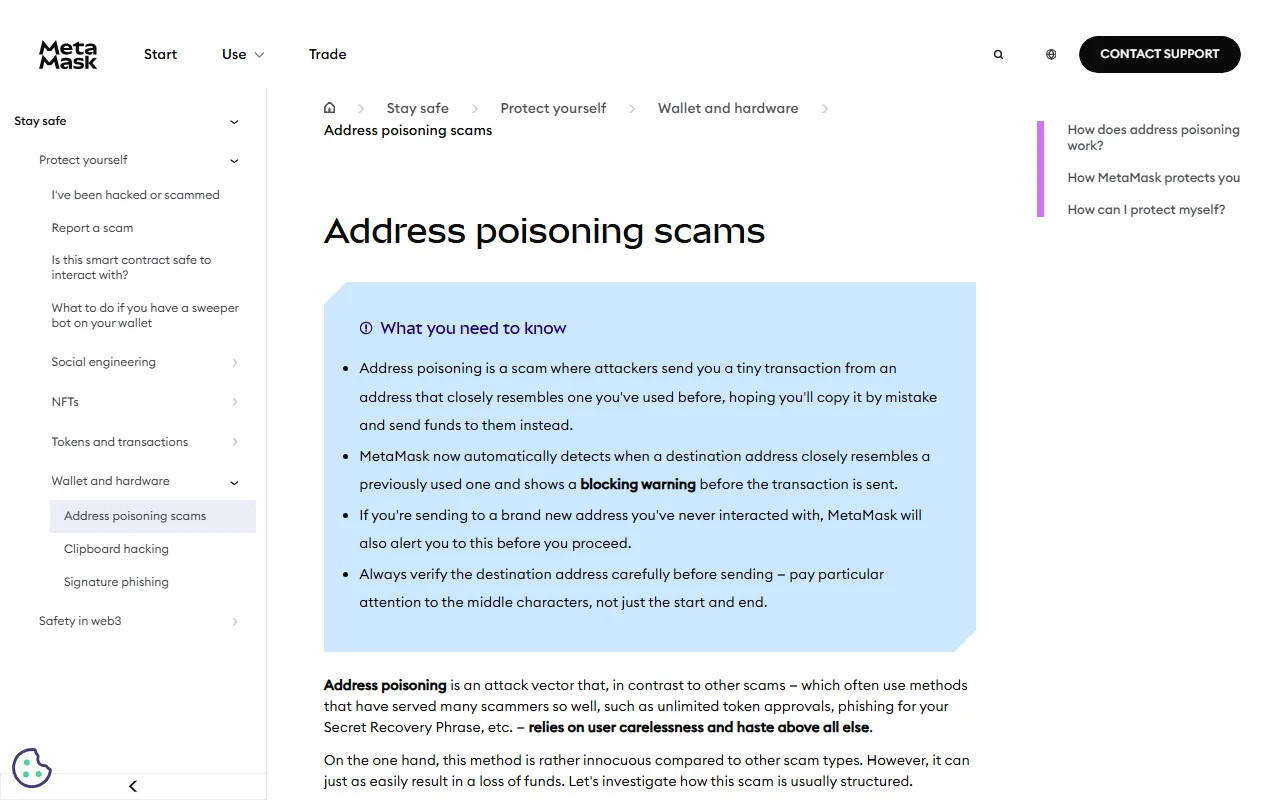
圖:MetaMask Help Center – Address poisoning scams,於 2026-09-23 查閱核對。
攻擊是怎麼發生的
依 MetaMask 官方說明,整個流程是這樣:
- 你做了一筆真實轉帳,例如從錢包提到交易所的入金地址。這筆紀錄是公開的鏈上資料,任何人都查得到。
- 監看代幣轉帳的攻擊者注意到你這筆交易。
- 他用靚號地址產生器(vanity address generator),刻意生成一個頭尾字元與你的地址、或與你的收款方地址高度相似的新地址。
- 他從那個假地址發一筆幾乎沒有價值、常常是 0 元的代幣轉帳給你。現在這個假地址就躺在你的交易紀錄裡了。
- 下次你趕時間,直接從紀錄裡複製地址,就有機會複製到他的。
值得注意的是:這套攻擊完全不需要任何技術漏洞,它靠的是使用者趕時間、以及「只核對頭尾幾碼」這個普遍習慣。
收到那筆 dust 交易,資產會不會被拿走?
不會。任何人都可以往你的地址發送代幣,你擋不住,但單純「收到」一筆轉入並不會讓你的餘額少一分錢。風險發生在下一步——你從那筆紀錄複製地址的時候。
所以面對那筆小額轉入,正確做法是不要有任何動作。不要試著把那個陌生代幣換掉、不要原路退回、更不要點它附帶的連結或把錢包連上那個網站。跟不明代幣的任何互動都可能要求你簽一筆授權(approval),那才是真正會造成損失的地方。讓那筆紀錄留著就好,覺得礙眼的話把該代幣隱藏起來。
地址到底該從哪裡拿
安全的來源只有一個:當下打開收款錢包的 receive 畫面,或打開交易所的入金頁面、選好幣種與網路之後,畫面上顯示的那個地址。交易紀錄、聊天訊息、截圖、電子郵件、搜尋結果,全都不算地址來源。
貼上之後只掃一眼頭尾字元,對這種攻擊幾乎沒有防禦力——攻擊者本來就是照著你的頭尾去湊的。請額外比對中間的兩到三段字元。檢查收款地址並防範剪貼簿替換的逐步做法裡的核對流程,同樣適用於這個情境。
常用的地址請存進錢包或交易所的地址簿,標籤上寫清楚網路名稱,這樣就不必每次臨時去複製。
錢包會不會跳警告
MetaMask 目前會把你正要轉入的地址和你的交易紀錄做比對。如果前四碼與後四碼吻合、中間不同,送出前會顯示一個封鎖式警告;轉給一個從未互動過的全新地址時,也會另外提醒你一次。
看到這種警告就不要硬按下去。停下來,重新打開收款方的頁面,把地址重新取一次。但也要記得:不是每個錢包都有這個機制,沒跳警告不等於地址正確。如果你用硬體錢包,請把裝置螢幕上顯示的地址也讀過一遍——那是比電腦畫面更可靠的第二道確認。
EVM 網路上的另一種相似
看到「相似地址」時還有一個常被混淆的情況:同一個 0x 地址會同時存在於多條 EVM 網路上。那是正常現象,不是詐騙——但那個地址能不能在該網路上收到資產,是另一個問題。建議另外讀為什麼多條 EVM 網路會顯示相同的 0x 地址。地址對了、網路選錯,一樣不容易拿回來。
該停下來的幾種情況
- 地址是從交易紀錄或舊截圖裡複製的。
- 貼上後你還沒真正讀過中間那幾段字元。
- 錢包跳出了相似地址警告。
- 給你地址的人一直在催你「快一點」。
金額較大時,先轉一筆小額確認有到帳再轉全部,是成本最低的保險。大額穩定幣轉帳前的小額測試做法裡有完整步驟。另外請始終記住:任何客服與所謂的資產救援服務,都不需要你的助記詞、私鑰或驗證碼。
官方來源
以下文件於 2026-09-23 查閱。錢包的警告機制會隨版本調整,以你轉帳當下螢幕上顯示的內容為準。